Vibe Coding im Unternehmen - Warum KI Entwickler schneller macht und Erfahrung wichtiger ist als je zuvor

Kurze Zusammenfassung

Mit KI kann heute nahezu jeder Software bauen. Für erfahrene Entwickler ist das ein enormer Gewinn an Tempo. Doch die KI liefert nur so gute Ergebnisse wie die Person, die mit ihr arbeitet. In diesem Beitrag zeigen wir, warum Architekturwissen, IT-Sicherheit und kritisches Denken jetzt wichtiger sind als je zuvor und wie ihr Vibe Coding im Unternehmen sicher nutzt.

Neben der Einordnung erfahrt ihr:

  • Was Vibe Coding ist und warum es Entwickler schneller macht
  • Wie aus den Ideen eurer Fachexperten schneller echte Lösungen werden
  • Warum dieselbe Frage an dieselbe KI zu völlig unterschiedlichen Lösungen führt
  • Was unter der Oberfläche einer Anwendung steckt, das die KI nicht von selbst mitliefert
  • Warum KI auch Angreifer schneller macht und kleine Unternehmen stärker ins Visier rückt
  • Welche Leitplanken und welche Rolle ein erfahrener Systemarchitekt jetzt braucht
Inhalt

Einführung

Den Begriff Vibe Coding hat Andrej Karpathy, Mitgründer von OpenAI, im Februar 2025 in einem Beitrag auf X geprägt. Gemeint ist eine neue Art zu programmieren: Man beschreibt der KI in normaler Sprache, was man möchte, probiert das Ergebnis aus und gibt Rückmeldung, bis es passt. Den Code selbst schreibt man kaum noch. Wie schnell der Begriff im Alltag angekommen ist, zeigt Collins Dictionary: Es hat „Vibe Coding“ zum Wort des Jahres 2025 gewählt.

Auch bei cube vision entwickeln wir täglich mit KI-Unterstützung. Sie macht uns spürbar schneller, und das ist gut so. Gleichzeitig kommen immer mehr Unternehmen mit selbstgebauten Anwendungen zu uns: ein Tool, das Angebote aus dem CRM erstellt, eine Einsatzplanung, ein Formular, das Daten direkt in eine Datenbank schreibt. Dahinter steckt viel Engagement, und diese Motivation wollen wir niemandem nehmen.

Unser Grundsatz gilt auch hier: Technologie folgt dem Prozess, nicht umgekehrt. Und KI ersetzt keine Erfahrung. Sie verstärkt sie.

Vibe Coding ist ein Turbo, kein Autopilot

Für erfahrene Entwickler ist Vibe Coding ein enormer Gewinn. Routinearbeit wie Formulare, Schnittstellen-Anbindungen oder Tests entsteht in einem Bruchteil der Zeit. Die gewonnene Zeit fließt in das, was wirklich zählt: die richtige Architektur.

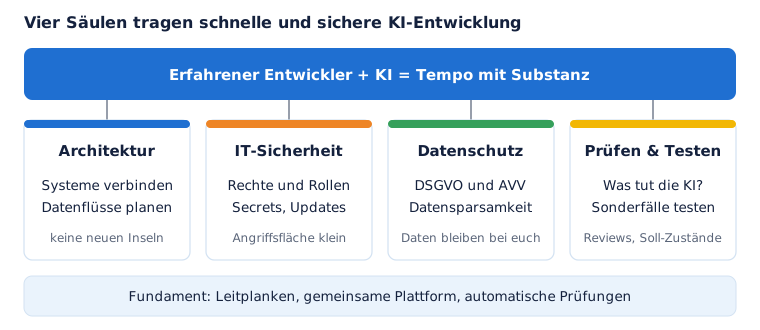
Damit verändert sich die Rolle. Wer mit KI entwickelt, schreibt weniger Code selbst und wird stärker zum Systemarchitekten. Diese Person muss beurteilen können, was die KI vorschlägt, und braucht dafür vier Säulen an Wissen.

Die KI liefert das Tempo. Ob das Ergebnis trägt, entscheidet das Wissen der Person, die sie steuert.
  • Architektur: Passt die Lösung ins Gesamtbild des Unternehmens, oder entsteht eine weitere Insel?
  • IT-Sicherheit: Wer darf was? Wo liegen Zugangsdaten? Wie kommen Sicherheitsupdates ins System?
  • Datenschutz: Welche personenbezogenen Daten fließen wohin, und ist das sauber geregelt?
  • Kritisches Prüfen: Was macht der Code genau? Welche Sonderfälle gibt es, und wie teste ich sie?

Mehr Ideen werden greifbar

Vibe Coding hat noch einen zweiten, oft unterschätzten Vorteil: Es bringt die Ideen der echten Fachexperten auf den Tisch. Wer täglich Angebote schreibt, Einsätze plant oder Schäden aufnimmt, weiß am besten, welche Lösung den Alltag wirklich erleichtert. Früher blieb diese Idee oft eine Skizze oder ein Wunsch im Meeting. Heute wird daraus in wenigen Stunden ein klickbarer Prototyp.

Dadurch steigt die Zahl der guten Ideen, die sichtbar und testbar werden. Ein erfahrener Systemarchitekt kann diese Prototypen dann prüfen, die besten auswählen und sie sauber umsetzen, ebenfalls mit KI-Unterstützung und damit deutlich schneller als früher. Die Fachabteilung liefert das Was, der Architekt sorgt für das Wie.

Unsere Haltung:

Mit diesem Wissen ist Vibe Coding großartig und spart echte Zeit. Ohne dieses Wissen entstehen Anwendungen, die zwar funktionieren, aber niemand wirklich versteht.

Gleiche Frage, gleiches Modell, andere Lösung

Einfach erklärt: Eine KI ist kein Taschenrechner, der auf dieselbe Frage immer dieselbe Antwort gibt. Wie wir in unserem Beitrag KI-Hype vs. Realität erklärt haben, arbeiten Sprachmodelle mit Wahrscheinlichkeiten. Sie ergänzen den wahrscheinlichsten nächsten Text, nicht automatisch die beste Lösung.

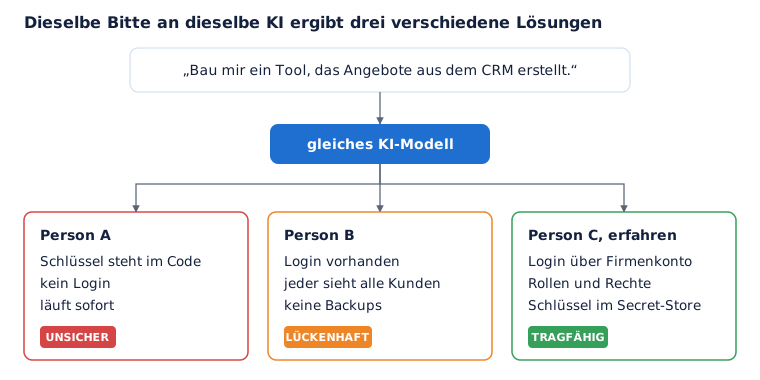
In der Praxis erleben wir genau das: Mehrere Personen verfolgen dasselbe Ziel, nutzen sogar dasselbe KI-Modell und erhalten völlig unterschiedliche Anwendungen.

Alle drei Tools erstellen Angebote. Den Unterschied sieht man erst unter der Oberfläche, und meist erst dann, wenn etwas passiert.

Der Unterschied liegt nicht in der KI, sondern in der Person davor. Wer Erfahrung hat, bringt eigene Anforderungen und Ideen ein: „Login über unser Firmenkonto“, „Schlüssel gehören nicht in den Code“, „Was passiert, wenn das CRM nicht erreichbar ist?“. Wer diese Fragen nicht kennt, stellt sie nicht. Und die KI stellt sie meistens auch nicht von selbst.

Technisch betrachtet

Studien bestätigen das. Der Sicherheitsanbieter Veracode hat über 100 KI-Modelle mit Programmieraufgaben getestet. 2025 enthielt der erzeugte Code in 45 % der Aufgaben eine Sicherheitslücke. Bei Cross-Site-Scripting und Log-Injection versagten die Modelle in 86 % bzw. 88 % der Fälle.

Ein Jahr später hat sich daran kaum etwas geändert: Im Schnitt bestand der Code nur rund 56 % der Sicherheitstests, obwohl er fast immer fehlerfrei lief. Veracodes Empfehlung deckt sich mit unserer Arbeitsweise: KI-Code wie ungeprüften Code behandeln, also scannen, korrigieren und nie ungesehen veröffentlichen.

Daraus folgt für erfahrene Teams ein klarer Ablauf: Soll-Zustand und Sonderfälle vor dem Prompt festlegen, den erzeugten Code im Review verstehen, automatisierte Tests und Sicherheits-Scans in der Pipeline laufen lassen. Die KI beschleunigt jeden dieser Schritte. Ersetzen kann sie keinen davon.

Das Eisberg-Problem

Besonders kritisch wird es, wenn mit Vibe Coding Kernsysteme entstehen. Wir erleben zunehmend, dass Unternehmen ein eigenes CMS, ein eigenes CRM oder sogar Teile eines ERP-Systems „schnell mal“ mit KI bauen.

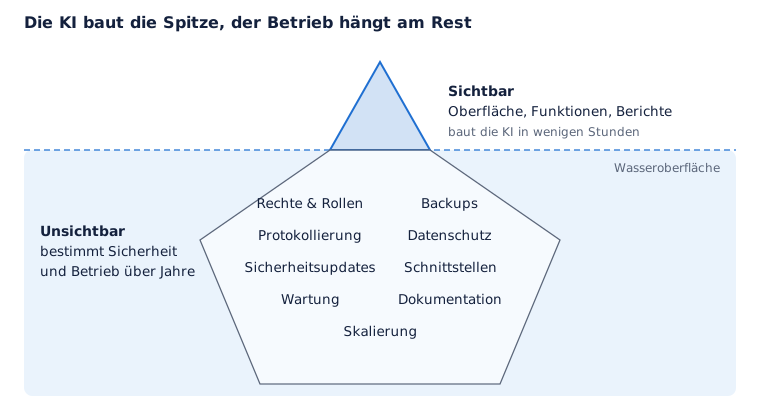
Was man dabei sieht, ist die Spitze des Eisbergs: Masken, Listen, Buttons, ein paar Berichte. Das baut die KI in erstaunlich kurzer Zeit. Unter der Wasseroberfläche liegt der größere Teil, und genau der entscheidet, ob ein System über Jahre sicher läuft.

Etablierte Systeme haben den unsichtbaren Teil über Jahre aufgebaut und werden von großen Teams gepflegt. Ein Eigenbau startet bei null.
  • Rechte und Rollen: Wer darf welche Datensätze sehen, ändern oder löschen, und zwar auch auf Ebene der Schnittstellen (APIs)?
  • Nachvollziehbarkeit: Wer hat wann was geändert? Bei Buchhaltungsdaten ist das Pflicht (GoBD).
  • Sonderfälle: Gleichzeitige Änderungen, Stornos, Teillieferungen, Währungen, Rundungen.
  • Betrieb: Backups, Wiederherstellung, Monitoring und Performance bei wachsenden Datenmengen.
  • Pflege: Sicherheitsupdates für Framework, Bibliotheken und Laufzeitumgebung wie PHP oder Node.js, über Jahre.

Unsere Empfehlung:

Kernsysteme nicht neu bauen, sondern bewährte Systeme gezielt erweitern, etwa mit Funktionen in Zoho, Power Automate in Microsoft 365 oder Headless-Ansätzen auf einem etablierten CMS.

Was wir in der Praxis sehen

Bei unseren Kunden begegnen uns zwei sehr unterschiedliche Ausgangslagen.

Mit IT-Abteilung

Abgrenzung statt Wildwuchs

Interne IT und Fachabteilungen entwickeln eigene Apps. Die Frage lautet: Was gehört ins ERP oder CRM, und was darf daneben laufen? Diese Abgrenzung und die Leitplanken legen wir gemeinsam fest.

Ohne IT-Abteilung

Wild und unsicher

Ein eigener Server bei einem günstigen Anbieter, darauf eine selbstgebaute Anwendung, die inzwischen wichtig geworden ist. Wer Zugriff hat, ob es Backups gibt und wann zuletzt Updates kamen, weiß oft niemand.

„Ist doch nur ein internes Tool“

Dieses Argument hören wir in beiden Welten. Und es stimmt sogar: Ein einzelnes internes Tool ist selten das Problem. Das Problem ist die Summe. Nach sechs Monaten gibt es zehn Tools auf fünf Plattformen, jedes mit eigener Datenbank und eigenen Zugängen. Die Hälfte funktioniert nicht mehr, weil sich eine Schnittstelle geändert hat oder die Person, die es gebaut hat, nicht mehr da ist. Daten liegen doppelt, Abläufe brechen zwischen den Inseln ab.

„Klein“ sollte man diese Helfer übrigens nicht nennen. Für die Menschen, die sie gebaut haben, lösen sie ein großes Problem. Genau deshalb verdienen sie ein solides Fundament.

KI macht auch Angreifer schneller

Dieselben KI-Werkzeuge, die beim Programmieren helfen, helfen auch beim Finden und Ausnutzen von Sicherheitslücken.

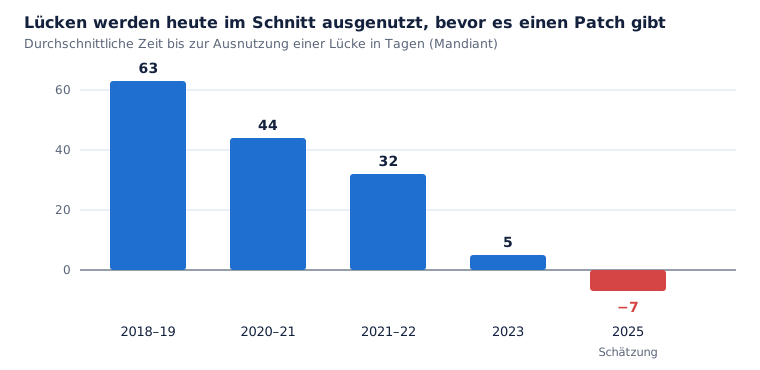
Einfach erklärt: Wenn ein Hersteller eine Lücke schließt, veröffentlicht er ein Update (einen „Patch“). Damit wird aber auch sichtbar, wo die Lücke war. Früher brauchte es erfahrene Spezialisten und Zeit, um daraus einen Angriff abzuleiten. Heute analysiert eine KI den Unterschied zwischen alter und neuer Version und erklärt die Schwachstelle. Damit kann eine viel größere Gruppe von Menschen bekannte Lücken ausnutzen.

Quellen: Mandiant, Time-to-Exploit Trends 2023 und M-Trends 2026. Ein negativer Wert bedeutet: Die Lücke wird schon ausgenutzt, bevor der Hersteller einen Patch veröffentlicht.
Für euch heißt das: Wer Updates erst beim nächsten Wartungstermin in ein paar Wochen einspielt, ist zu spät.

Praxisbeispiel: PHP2Shell im Oktober 2026

Wie real das ist, hat sich erst vor wenigen Wochen gezeigt. Unter dem Namen PHP2Shell wurden zwei kritische Lücken in PHP bekannt (CVE-2026-109618 und CVE-2026-109619). Über sie konnten Angreifer ohne Anmeldung eigenen Code auf Webservern ausführen. Betroffen war praktisch jede PHP-Installation, die Webseiten ausliefert, also auch unzählige WordPress-Seiten. Am 21. Oktober 2026 erschienen Notfall-Updates. Einen ersten Angriffsversuch hatte Amazon schon am 17. Oktober beobachtet, also vier Tage vor der Veröffentlichung.

Bei cube vision haben wir die Meldung früh mitbekommen und sofort gehandelt. Alle Anwendungen unserer Kunden, die in unserer Verantwortung liegen, haben wir geprüft und die nötigen Maßnahmen umgesetzt. Parallel haben wir alle Kunden informiert und den Vorfall als MOD-Fall geführt, wie man es aus großen Unternehmen kennt: mit klarer Verantwortung und Updates in festen Abständen, bis der neue Normalzustand erreicht war.

Einige Kunden haben von der Lücke erst durch uns oder aus den Nachrichten erfahren. Zu diesem Zeitpunkt waren bei ihnen alle Maßnahmen bereits umgesetzt. Sie konnten sich also um ihr Geschäft kümmern, während wir uns um die betroffenen IT-Systeme gekümmert haben.

Was viele daraus mitgenommen haben:

Regelmäßige Updates sind keine lästige Pflicht, sondern Schutz. Und im Ernstfall zählt, dass jemand mit Erfahrung schnell handelt und klar kommuniziert.

Warum gerade kleine Unternehmen stärker betroffen sind

Früher galt: Die wenigen Menschen, die komplexe Angriffe beherrschen, konzentrieren sich auf große Ziele. Diese Rechnung geht nicht mehr auf. Wenn KI den Aufwand pro Angriff drastisch senkt, lohnt sich die automatisierte Suche nach vielen kleinen Zielen.

Auch der BSI-Lagebericht 2025 sieht keinen Grund zur Entwarnung: Täglich werden rund 119 neue Schwachstellen bekannt, 24 % mehr als im Vorjahr. Rund 80 % der angezeigten Ransomware-Angriffe trafen kleine und mittlere Unternehmen. „Wir sind zu klein, um interessant zu sein“ ist kein Schutz mehr.

Wie gezielt Angreifer dabei vorgehen, zeigt ebenfalls M-Trends 2026: Sie erbeuten Schlüssel und Zugangstoken, die fest im Quellcode hinterlegt sind, und dringen damit in weitere Systeme ein. Genau dieser Fehler gehört zu den häufigsten in vibe-codierten Anwendungen.

Zwei Fragen zur Abgrenzung

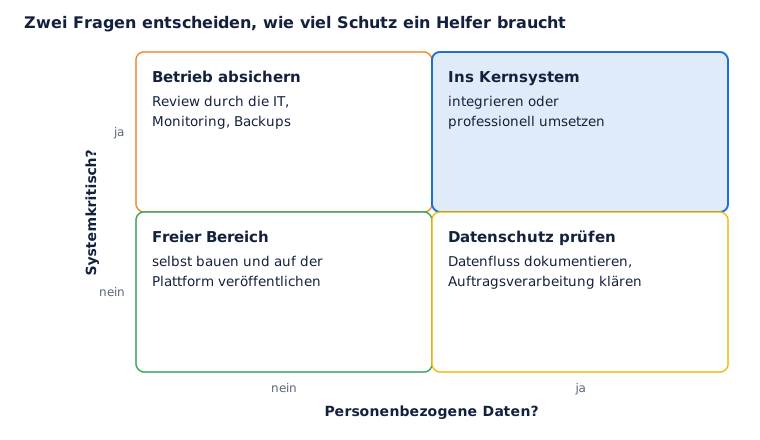
Verbieten lässt sich der Trend nicht, und das wäre auch falsch. Wer Vibe Coding untersagt, treibt es nur in die Schatten-IT. Besser ist ein Rahmen, in dem der sichere Weg auch der bequemste ist. Nicht jeder Helfer braucht dabei denselben Aufwand. Für die Einordnung reichen zwei Fragen:

  1. Ist das Tool systemkritisch? Steht ein Ablauf still, wenn es ausfällt? Schreibt es Daten in ERP, CRM oder Buchhaltung?
  2. Verarbeitet es personenbezogene Daten? Also Daten von Kunden, Mitarbeitern oder Bewerbern?

Nur wo beide Antworten „ja“ lauten, gehört die Funktion in der Regel ins Kernsystem. Alle anderen Helfer bekommen einen passenden Rahmen.

Unser Weg: Vom Prototyp zur Plattform

Wir sehen selbstgebaute Helfer als das, was sie meistens sind: hervorragende Prototypen. Sie zeigen sehr genau, was eine Fachabteilung braucht. Unsere Aufgabe ist es, daraus nachhaltige Systeme zu machen, die ins Gesamtbild eures Unternehmens passen.

1. Bestandsaufnahme

Welche Helfer gibt es, wo laufen sie, wer nutzt sie? Oft ist schon diese Liste ein Aha-Erlebnis.

2. Prüfung von Datenfluss und Sicherheit

Für jeden Helfer prüfen wir, welche Daten er liest und schreibt, wohin er sie sendet und wie Zugänge geschützt sind. Das Ergebnis ist eine Einordnung in die vier Felder der Abgrenzung.

3. Überführung auf eine gemeinsame Plattform

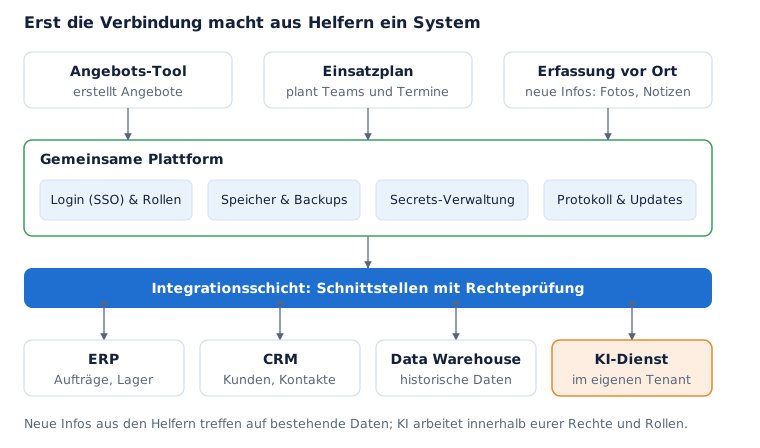
Statt zehn Inseln entsteht ein gemeinsames Fundament: Login über das Firmenkonto mit Rechten und Rollen, zentraler Speicher mit Backups, sicher verwaltete Zugangsdaten, Protokollierung und regelmäßige Updates. Vor jedem Go-Live laufen automatische Prüfungen: Secret-Scan, Abhängigkeits-Scan auf bekannte Lücken, Kontrolle ausgehender Verbindungen und Zugriffsschutz.

4. Integration statt Insel

Der eigentliche Mehrwert entsteht durch die Verbindung. Ein Helfer, der neue Informationen erfasst, etwa Fotos und Notizen vom Einsatzort, wird erst richtig wertvoll, wenn er sie mit den bestehenden Daten aus ERP und CRM zusammenbringt. Genau dort setzt auch KI sinnvoll an: Sie arbeitet mit euren vorhandenen Daten, innerhalb eurer Rechte und Rollen, statt Kundendaten an beliebige Dienste zu senden.

Zielbild: Helfer laufen auf einem gemeinsamen Fundament und greifen über eine Integrationsschicht nur auf das zu, was die jeweilige Rolle sehen darf.

5. Rahmenbedingungen gemeinsam festlegen

Mit Unternehmen, die eine eigene IT haben, erarbeiten wir die Spielregeln gemeinsam: Was gehört ins Kernsystem, was darf daneben laufen, welche Prüfungen gelten vor dem Go-Live, wer ist für welchen Helfer verantwortlich? Ein solches Rahmenwerk etablieren wir gerade bei drei Kunden. Die Rahmenbedingungen sind dabei sehr ähnlich. Die technische Umsetzung ist dagegen jeweils komplett unterschiedlich, weil jedes Unternehmen seine eigene IT-Architektur mitbringt. Genau deshalb gibt es keine Lösung von der Stange, sondern einen gemeinsamen Rahmen, der zur jeweiligen Landschaft passt.

Jeder Helfer bekommt außerdem eine verantwortliche Person und ein Ablaufdatum. Einmal im Jahr wird er bestätigt oder abgeschaltet. So entstehen keine verwaisten Anwendungen, die niemand mehr kennt, die aber weiterhin Zugriff auf eure Systeme haben.

Fazit

Vibe Coding ist gekommen, um zu bleiben, und es macht jedes erfahrene Entwicklungsteam schneller. Die KI liefert das Tempo, aber nicht die Erfahrung. Wer Architektur, IT-Sicherheit und Datenschutz versteht, gewinnt enorm. Wer ohne diese Erfahrung wichtige Anwendungen baut, erzeugt mit hoher Wahrscheinlichkeit Lücken, und die werden dank KI heute schneller gefunden und ausgenutzt als je zuvor.

Deshalb sind Leitplanken und ein erfahrener Systemarchitekt mit Sicherheits- und Datenschutzwissen heute wichtiger als je zuvor. Wir bauen nicht nur eine weitere Anwendung. Wir schaffen nachhaltige Systeme, die ins Gesamtbild eures Unternehmens passen, und verbinden sie so, dass Daten und Abläufe flüssig laufen. Ob gemeinsam mit eurer IT-Abteilung oder als eure IT.

Beitrag teilen

Mit dem richtigen Partner zum Erfolg

Bei euch laufen bereits selbstgebaute Tools, oder ihr wollt Vibe Coding ermöglichen, ohne die Kontrolle zu verlieren? Wir machen eine Bestandsaufnahme und schaffen gemeinsam mit euch den passenden Rahmen.

cubevision- Roket

Ähnliche Inhalte

Know-How

Unsere Leistungen