Warum wertvolle Leads im Spam landen – Analyse von Hard Bounces in der Praxis

Kurze Zusammenfassung

Newsletter-Tools sperren eine Adresse als „Hard Bounce“, sobald ein Empfänger-Server eine Mail dauerhaft ablehnt – meist für immer. Doch nicht jeder Hard Bounce ist ein verlorener Kontakt. In unserem Praxisbeispiel waren rund 43 % der gesperrten Adressen intakt und ließen sich zurückholen.

In diesem Beitrag erfahrt ihr:

  • wie ihr Server-Antworten richtig lest – mit Decoder zum Ausprobieren,
  • welche Ursachen hinter Hard Bounces stecken,
  • was unsere Analyse von knapp 200 gesperrten Adressen ergeben hat,
  • wie ihr die Bounce-Analyse zur Routine macht.
Inhalt

Worum es geht

Jede Newsletter-Anmeldung hat einen Preis. Hinter ihr stecken Content, Kampagnenbudget, Messeauftritte und Formulare, die erst einmal jemand ausfüllen muss. Wer sich aktiv einträgt, hat Interesse gezeigt und gehört zur Zielgruppe. Genau diese Kontakte sind es, die man am wenigsten verlieren möchte.

Trotzdem passiert es laufend und meist unbemerkt. Mails werden vom Empfänger-Server abgewiesen, und das Newsletter-Tool setzt die Adresse als „Hard Bounce“ dauerhaft auf die Sperrliste. Abgemeldet hat sich niemand, das Postfach existiert noch – der Kontakt ist trotzdem weg. Ein Teil dieser Verluste ist unvermeidbar, weil Menschen den Job wechseln und Domains verschwinden. Ein anderer Teil hat technische Ursachen, die sich beheben lassen.

Kurz erklärt: Warum Authentifizierung die häufigste Ursache ist

Die häufigste behebbare Ursache für Hard Bounces ist eine unvollständige E-Mail-Authentifizierung. Über drei Einträge im DNS weist eure Domain nach, dass eine Mail wirklich von euch kommt: SPF, DKIM und DMARC. Fehlt einer oder passt er nicht zum sichtbaren Absender, lehnen Empfänger die Mail zunehmend ab – erkennbar am Code 550 5.7.26. Besonders häufig passiert das nach einem Wechsel des Newsletter-Anbieters, wenn das neue Tool noch nicht mit der eigenen Domain eingerichtet wurde.

Ausführlich erklärt

Wie die drei Einträge funktionieren, warum Newsletter-Tools ab Werk oft scheitern und was Google, Yahoo und Microsoft heute verlangen, zeigt unser Beitrag SPF, DKIM und DMARC: So kommen eure E-Mails im Posteingang an.

Bounces richtig lesen: Warum ein Hard Bounce oft keiner ist

Einfach erklärt: Kommt eine Mail nicht an, schickt der Empfänger-Server eine Antwort mit Begründung zurück – ähnlich einem Brief mit dem Stempel „Annahme verweigert“ oder „Empfänger unbekannt“. Newsletter-Tools lesen meist nur, ob die Ablehnung vorübergehend oder dauerhaft war, nicht den Grund. Dabei steht genau dort, ob das Postfach wirklich weg ist oder nur zwischen den Servern etwas nicht stimmt.

Technisch im Detail:

Kann ein Server eine Mail nicht annehmen, antwortet er mit einem SMTP-Statuscode. Codes, die mit 4 beginnen, bedeuten „vorübergehend, versuch es später“. Codes, die mit 5 beginnen, bedeuten „dauerhaft abgelehnt“. Newsletter-Tools leiten daraus ab:

  • Soft Bounce (4xx): Postfach voll, Server überlastet, Greylisting. Das Tool versucht es erneut.
  • Hard Bounce (5xx): Das Tool sperrt die Adresse, meist dauerhaft, um die eigene Versandreputation zu schützen.

Die Falle liegt in der Pauschalität. Ein 5xx-Code sagt, dass abgelehnt wurde, aber nicht zwingend, dass es das Postfach nicht gibt. Der erweiterte Statuscode und der Text dahinter verraten den eigentlichen Grund:

Server-Antwort (Beispiel) Was sie bedeutet Kontakt verloren?
550 5.1.1 User unknown Postfach existiert nicht ja
550 5.7.26 Unauthenticated email … DMARC Authentifizierung beim Absender fehlerhaft Authentifizierung beim Absender fehlerhaft
550 5.7.1 Message rejected by policy Spamfilter oder Security-Gateway des Empfängers oft nicht
554 5.4.6 Hop count exceeded Mail-Schleife beim Empfänger nein, meist temporär
550 5.7.0 TLS required / Zertifikatsfehler Verschlüsselungsproblem zwischen den Servern nein

Newsletter-Tools behandeln all diese Fälle gleich und setzen die Adresse nach dem ersten Fehlschlag oft dauerhaft auf die Sperrliste. Eine Bounce-Analyse sortiert sie auseinander:

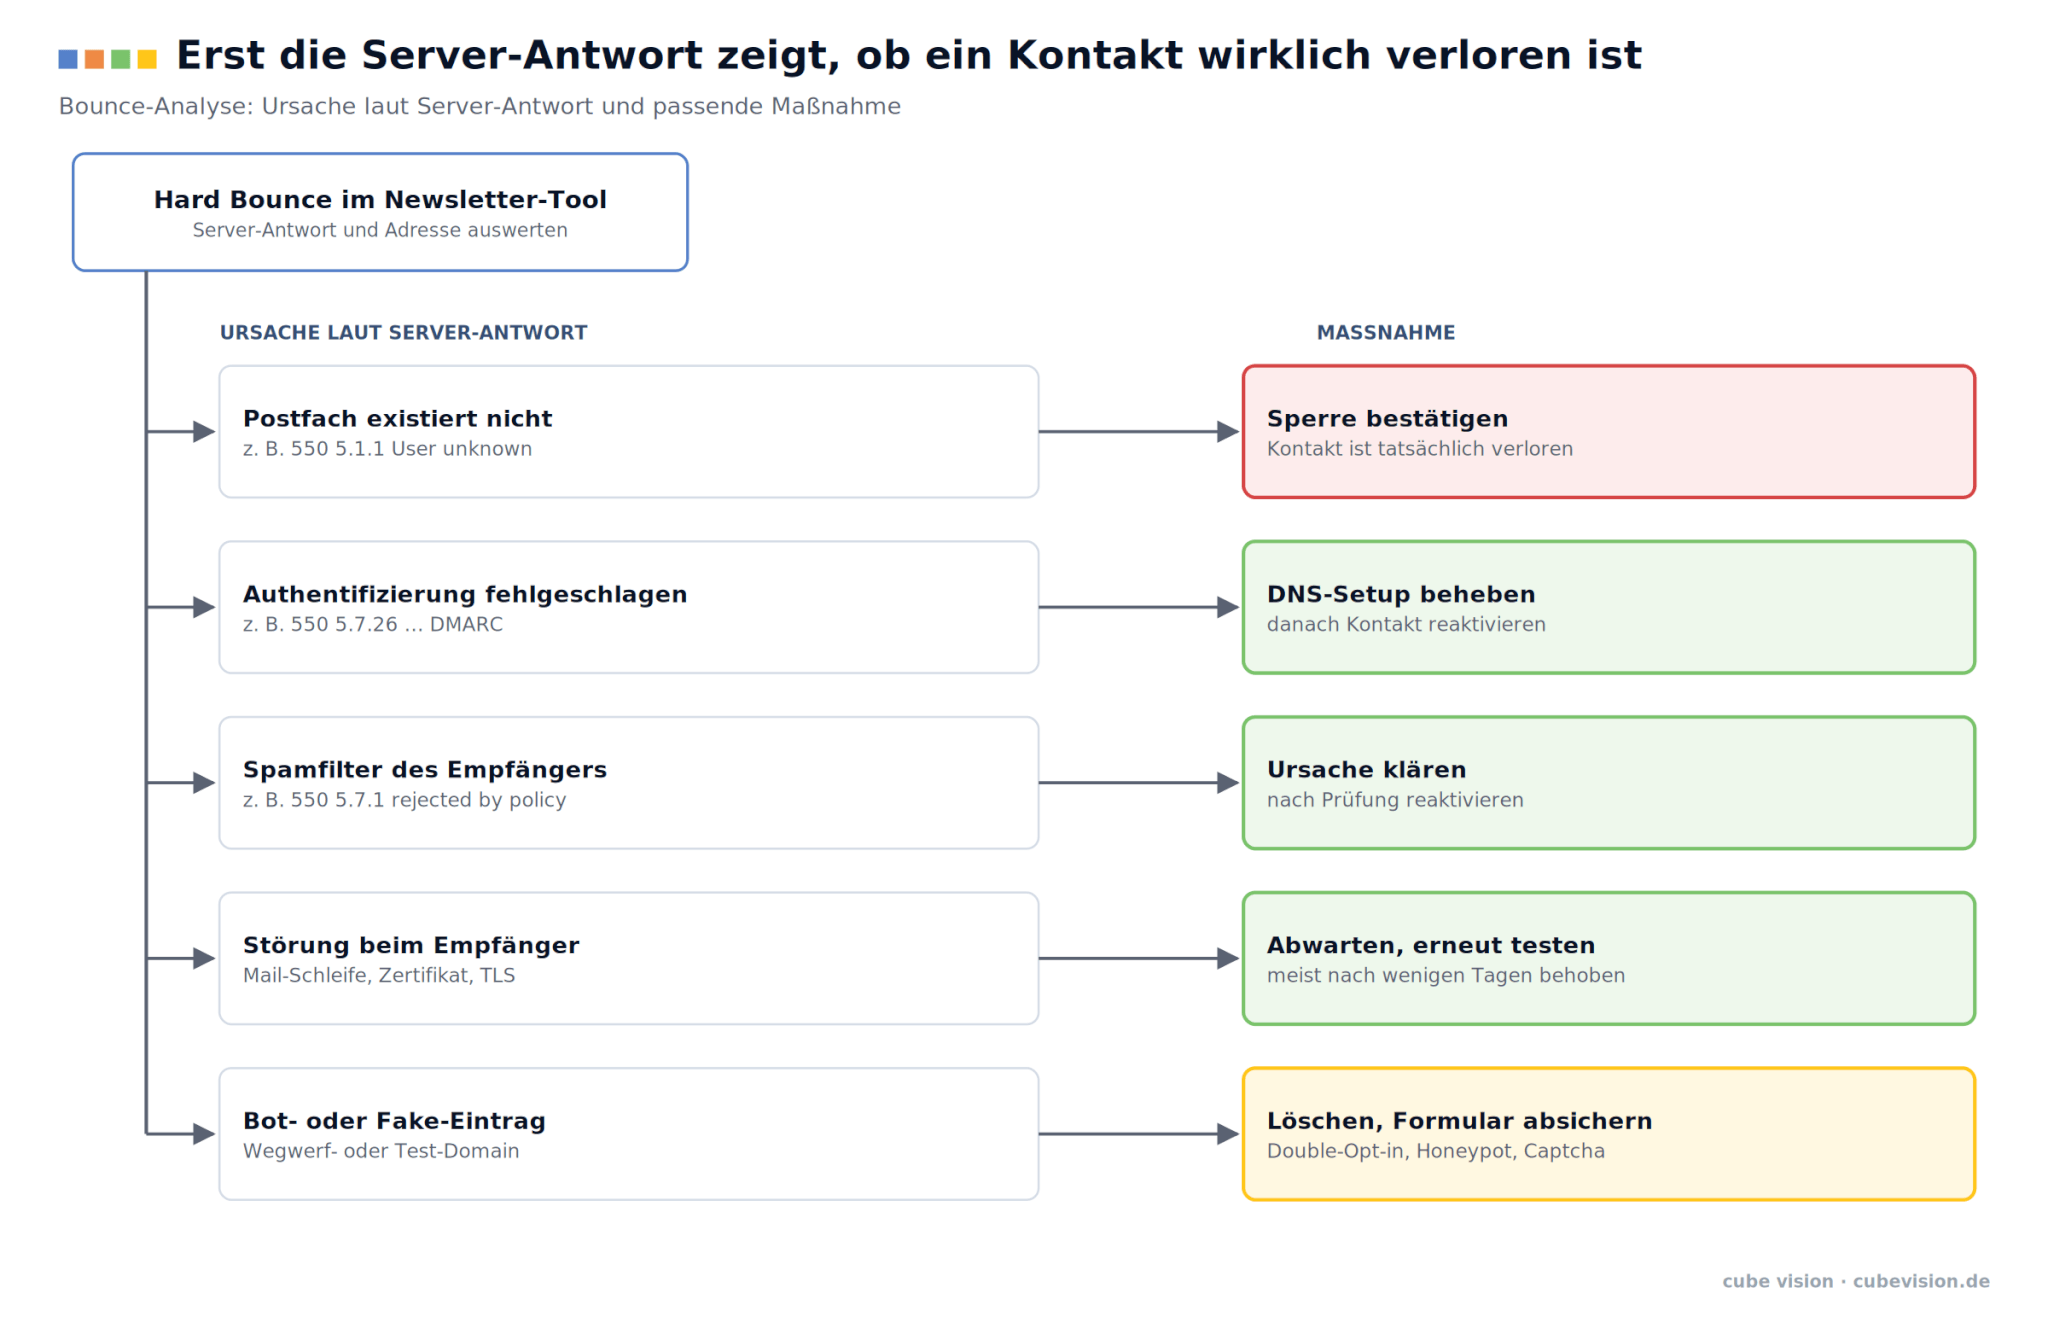
Entscheidungsbaum: Ursache eines Hard Bounce laut Server-Antwort und passende Maßnahme
Nur bei „Postfach existiert nicht“ ist der Kontakt wirklich verloren.

Bounce-Code-Decoder

Wählt einen typischen Code oder kopiert die Server-Antwort aus eurem Newsletter-Tool in das Feld.

Aus der Praxis: Was in knapp 200 gesperrten Adressen steckte

Bei einem Kunden haben wir rund 200 Adressen ausgewertet, die das Newsletter-Tool als Hard Bounce gesperrt hatte. Grundlage waren die gespeicherten Server-Antworten jeder einzelnen Ablehnung.

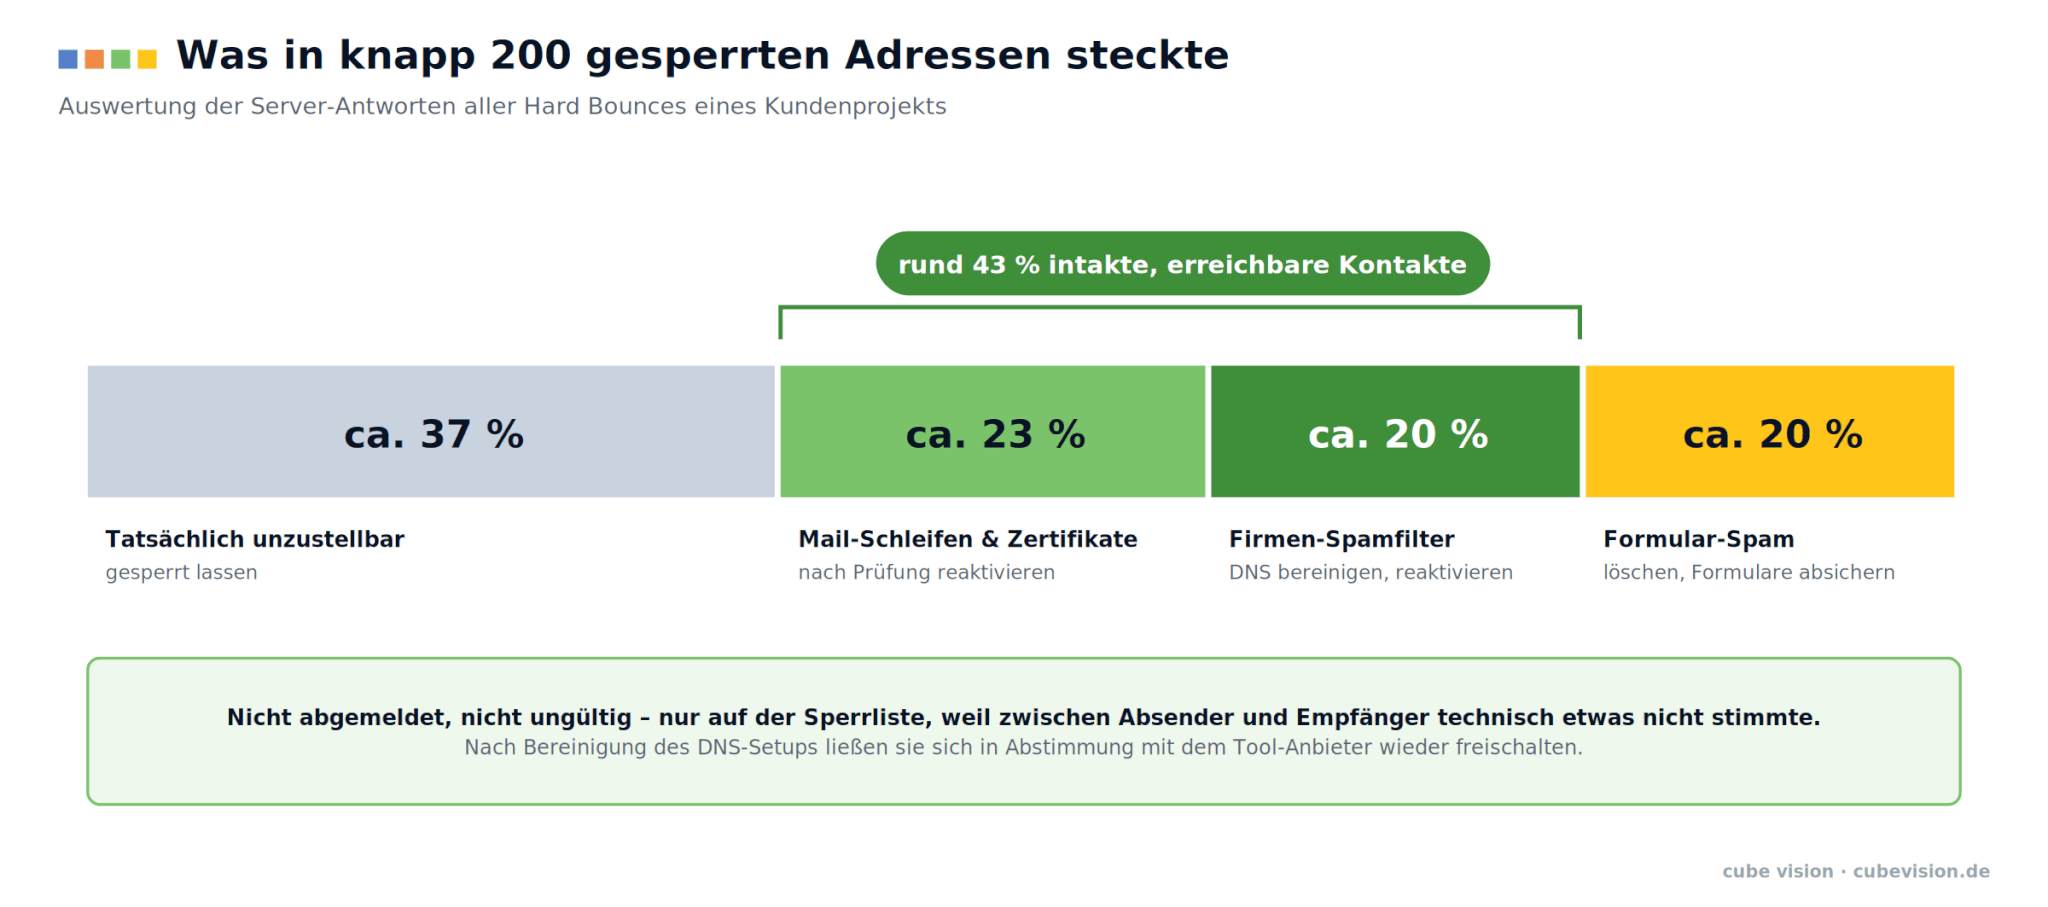
Ergebnis der Bounce-Analyse: rund 43 % der gesperrten Adressen waren intakte Kontakte
Fast jeder zweite gesperrte Kontakt war eigentlich erreichbar.
Kategorie Anteil Ursache Maßnahme
Tatsächlich unzustellbar ca. 37 % Postfach gelöscht, Mitarbeiter ausgeschieden, Domain aufgegeben gesperrt lassen
Mail-Schleifen und Zertifikatsfehler ca. 23 % Störungen in der IT des Empfängers, meist nach Tagen behoben nach Prüfung reaktivieren
Firmen-Spamfilter ca. 20 % Security-Gateways der Empfänger, unter anderem wegen unvollständiger Authentifizierung DNS-Setup bereinigen, dann reaktivieren
Formular-Spam ca. 20 % Bot-Einträge mit Wegwerf-Domains löschen, Formulare absichern

Rund 43 % der gesperrten Adressen waren intakte, erreichbare Kontakte. Sie waren nicht abgemeldet und nicht ungültig. Sie standen auf der Sperrliste, weil irgendwo zwischen Absender und Empfänger etwas technisch nicht gestimmt hat. Nach der Bereinigung des DNS-Setups ließen sie sich in Abstimmung mit dem Tool-Anbieter wieder freischalten.

Mindestens so aufschlussreich waren die 20 % Bot-Einträge. Dass sie überhaupt im Verteiler landen konnten, zeigte eine Lücke im Anmeldeprozess. Ein sauberes Double-Opt-in, das in Deutschland ohnehin der rechtliche Standard ist, hätte sie gar nicht erst zu Empfängern gemacht. Ergänzt um Honeypot-Felder oder ein unauffälliges Captcha bleibt der Verteiler dauerhaft sauber.

Vorsicht beim Entsperren

Gesperrte Adressen pauschal zu entsperren, schadet der Reputation mehr, als es nutzt. Reaktiviert wird nur, was die Analyse als intakt einstuft – und erst, nachdem die Ursache behoben ist.

Bounce-Analyse als Routine statt als Rettungsaktion

Eine einmalige Bereinigung hilft. Eine feste Routine verhindert, dass Kontakte überhaupt erst verloren gehen. So sieht ein schlanker Rhythmus aus:

Wann Was Warum
Nach jeder Änderung an Tools oder DNS Testversand, Header prüfen (SPF, DKIM, DMARC = pass) Fehler fallen sofort auf, nicht erst nach dem nächsten Newsletter
Wöchentlich bis monatlich DMARC-Berichte auswerten Unbekannte Versandquellen und Fehlkonfigurationen erkennen
Monatlich Beschwerderate und Reputation prüfen, z. B. in Google Postmaster Tools Schwellenwerte im Blick behalten, bevor Mails abgewiesen werden
Quartalsweise Neue Hard Bounces nach Server-Antwort kategorisieren Intakte Kontakte zurückholen, Formular-Spam erkennen
Jährlich SPF-Eintrag und DNS aufräumen, DKIM-Schlüssel rotieren Altlasten und Lookups reduzieren, Angriffsfläche verkleinern

Wie ihr DMARC-Berichte lest und den SPF-Eintrag schlank haltet, erklärt unser Beitrag zu SPF, DKIM und DMARC. Der Aufwand ist überschaubar, wenn er einmal eingerichtet ist. Die Rechnung dahinter ist einfach: Jeder zurückgeholte Kontakt ist ein Lead, für den ihr bereits bezahlt habt.

Häufige Fragen

Ein Soft Bounce ist eine vorübergehende Ablehnung (Code 4xx), etwa bei vollem Postfach – das Tool versucht es erneut. Ein Hard Bounce ist eine dauerhafte Ablehnung (Code 5xx), nach der das Tool die Adresse meist sperrt.

Nein. Pauschales Entsperren schadet eurer Reputation. Reaktiviert wird nur, was die Analyse als intakt einstuft – und erst, nachdem die Ursache behoben ist.

Der Empfänger hat die Mail abgelehnt, weil sie die Authentifizierung nicht bestanden hat, meist DMARC. Das Postfach existiert, das Problem liegt beim Absender.

Neue Hard Bounces mindestens einmal im Quartal, DMARC-Berichte wöchentlich bis monatlich.

Fazit: Zustellbarkeit ist Infrastruktur

E-Mail ist mehr als Betreffzeile, Text und Bild. Ob ein Newsletter ankommt, entscheidet sich zuerst in der Technik dahinter – und wer Server-Antworten lesen kann, gewinnt doppelt: Die Domain ist besser gegen Fälschung geschützt, und Kontakte, die schon gewonnen waren, kommen zurück in den Verteiler.

Das Thema sitzt genau an der Schnittstelle von Marketing und IT, und dort arbeiten wir: Wir analysieren Setup und Bounce-Listen, unabhängig davon, welches Newsletter-Tool, CRM oder welchen Mailserver ihr einsetzt, und setzen die Maßnahmen gemeinsam mit euch um. Wenn eure Bounce-Rate höher ist, als sie sein sollte, lohnt sich ein Blick unter die Haube. Sprecht uns gern an.

Beitrag teilen

Wie viele eurer gesperrten Kontakte sind eigentlich erreichbar?

Wir werten eure Bounce-Liste nach Server-Antwort aus, beheben die Ursachen im Setup und holen intakte Kontakte in Abstimmung mit eurem Tool-Anbieter zurück.

  • Kategorisierte Bounce-Analyse
  • Korrektur von SPF, DKIM und DMARC
  • Saubere Reaktivierung und abgesicherte Formulare
cubevision- Roket

Ähnliche Inhalte

Know-How

Unsere Leistungen